CAPCOM'A SİBER SALDIRI: 11,7 MİLYON HESABIN BİLGİLERİ SIZDIRILDI
Japon oyun şirketi Capcom, çevrim içi üyelik sistemi Capcom ID'ye düzenlenen saldırıda 11 milyon 774 bin 247 hesabın bilgilerinin açığa çıktığını duyurdu. Olayda 196 hesabın şifresi izinsiz değiştirilirken 43 kullanıcının adres ve alışveriş bilgilerine de erişildi.
 Güncellenme : 26 Ekim 2026 09:12 /
Yayınlanma: 26 Ekim 2026 09:12
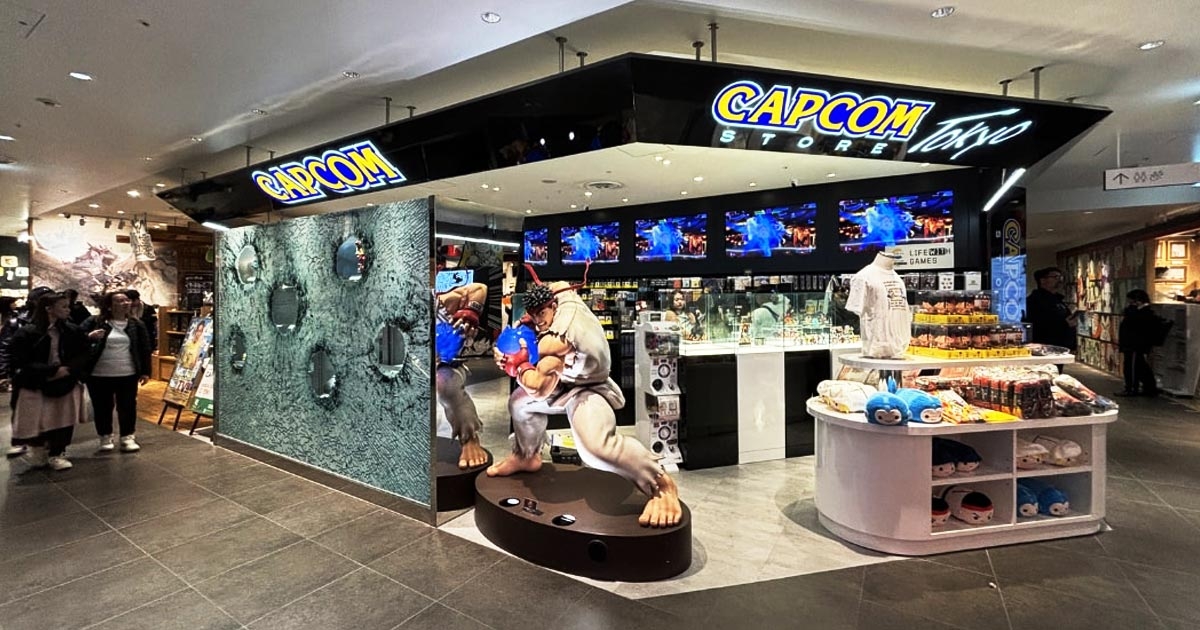
Japonya merkezli oyun şirketi Capcom, Capcom ID hizmetini hedef alan siber saldırının ayrıntılarını açıkladı. Dünya genelinde 11 milyon 774 bin 247 hesabın etkilendiği olayda kullanıcıların e-posta adresleri, hesap oluşturma ve son giriş tarihleri, giriş sayıları ile son bağlantıda kullanılan IP adresleri açığa çıktı. Bazı hesapların doğum tarihi, cinsiyet, ülke veya bölge ve takma ad bilgileri de sızdırıldı.
196 HESABIN ŞİFRESİ DEĞİŞTİRİLDİ
Şirket, saldırganların 196 hesabın şifresini yetkisiz şekilde değiştirdiğini belirtti. Söz konusu hesapların şifreleri sıfırlanırken kredi kartı bilgilerinin saldırıdan etkilenmediği açıklandı.
Şifresi değiştirilen hesapların 43'ü üzerinden Japonya'daki e-Capcom çevrim içi mağazasına erişildiği tespit edildi. Bu hesaplarda kullanıcıların ad, telefon numarası, adres ve doğum tarihi bilgilerinin yanı sıra alışveriş geçmişleri, müşteri hizmetleri görüşme kayıtları ve kayıtlı adres defteri bilgileri de açığa çıktı.
Capcom, ek veri sızıntısının Japonya'daki 43 hesapla sınırlı olduğunu ve etkilenen kişilerin ayrı ayrı bilgilendirileceğini duyurdu.
SALDIRI 19 EKİM'DE TESPİT EDİLDİ
Capcom, şüpheli hareketlerin 19 Ekim'de fark edildiğini ve yetkisiz erişimin engellenmesi için önlem alındığını açıkladı. Şirket bünyesinde 20 Ekim'de olay müdahale merkezi oluşturulurken, 21 Ekim'de Osaka polisi ve Japonya'nın kişisel verileri koruma kurumu bilgilendirildi.
Saldırının ardından Capcom ID hizmetlerinin kullanılmaya devam ettiği ve oyuncuların oyunlara erişiminde herhangi bir engel bulunmadığı bildirildi. Saldırı yönteminin teknik ayrıntıları ise paylaşılmadı.
KULLANICILARA KİMLİK AVI UYARISI
Şirket, sızdırılan bilgilerin sahte e-postalar ve kimlik avı girişimlerinde kullanılabileceği konusunda kullanıcılarını uyardı. Capcom veya bağlantılı hizmetler adına gönderilen şüpheli mesajlardaki bağlantılara tıklanmaması ve dosya eklerinin açılmaması istendi.
Capcom, saldırıdan etkilenen kullanıcılarla iletişime geçileceğini ve olayla ilgili başvurular için bölgesel destek kanalları oluşturulduğunu bildirdi.